Domain wnlb.de kaufen?
Wir ziehen mit dem Projekt
wnlb.de um.
Sind Sie am Kauf der Domain
wnlb.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wnlb.de kaufen?
Kann man global congestion provider nicht auf CTCP setzen?
Nein, es ist nicht möglich, den globalen Congestion Provider auf CTCP (Compound TCP) zu setzen. Der globale Congestion Provider ist eine Systemeinstellung, die von Betriebssystemen verwendet wird, um den Datenverkehr zu steuern und Engpässe zu vermeiden. CTCP hingegen ist ein spezifisches Congestion Control-Protokoll, das von einigen Netzwerkgeräten und -anwendungen verwendet wird. Die beiden sind unterschiedliche Konzepte und können nicht einfach ausgetauscht werden. **
Was sind die Unterschiede zwischen Flow Control und Congestion Control bei TCP/IP?
Flow Control und Congestion Control sind zwei verschiedene Mechanismen zur Steuerung des Datenflusses in TCP/IP. Flow Control bezieht sich auf die Steuerung des Datenflusses zwischen Sender und Empfänger. Hierbei sorgt der Empfänger dafür, dass der Sender nicht zu viele Daten auf einmal sendet und überlastet wird. Der Empfänger teilt dem Sender mit, wie viel Daten er empfangen kann, und der Sender passt seine Übertragungsgeschwindigkeit entsprechend an. Congestion Control hingegen bezieht sich auf die Steuerung des Datenflusses im Netzwerk. Hierbei wird versucht, Überlastungen im Netzwerk zu vermeiden, indem die Übertragungsgeschwindigkeit der Sender reduziert wird, wenn Anzeichen für eine Überlastung auftreten. Dies geschieht durch verschiedene Algorithmen, wie zum Beispiel das TCP Congestion Avoidance Algorithm. In **
Ähnliche Suchbegriffe für Congestion
Top-Angebote
Produkte zum Begriff Congestion:
-
Grandstream GCC6010 UC+ Kovergiertes Netzwerk - All-in-One-Lösung - die Funktionalität von 4 Produkten (VPN-Router, eine Firewall, IP-TelefoGrandstream GCC6010 UC+ Kovergiertes Netzwerk - All-in-One-Lösung - die Funktionalität von 4 Produkten (VPN-Router, eine Firewall, IP-Telefo342,23 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Weidmüller Netzwerk-Switch IESWEL108GTPOE2GESFPEthernet=jaAnzahl der 10/100/1000 Mbps RJ45-Ports=8Anzahl der 100/1000 Mbps Mini GBIC-Ports=2Power over Ethernet (PoE)=802.3 af (PoE)Anzahl der PoE-Ports=8Max. PoE-Leistung=30 WMontageart=HutschieneLayer 2=jaManagebar=neinSchutzart (IP)=IP30Höhe=145,1 mmBreite=54,3 mmTiefe=108,3 mm771,54 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie arbeiten Router und Switch in einem Netzwerk zusammen?
Router und Switch arbeiten zusammen, um Datenpakete in einem Netzwerk effizient zu übertragen. Der Router leitet Daten zwischen verschiedenen Netzwerken weiter, während der Switch Daten innerhalb eines lokalen Netzwerks an die richtigen Endgeräte sendet. Der Router entscheidet, wohin die Datenpakete geschickt werden sollen, basierend auf den IP-Adressen, während der Switch die Datenpakete anhand der MAC-Adressen der Geräte im lokalen Netzwerk weiterleitet. Durch die Kombination von Routern und Switches können Daten effizient und sicher übertragen werden. **
-
Hat der Router eine Firewall?
Hat der Router eine Firewall? Ja, die meisten Router verfügen über eine integrierte Firewall, die dazu dient, unerwünschten Datenverkehr zu blockieren und das Netzwerk vor potenziellen Bedrohungen zu schützen. Die Firewall überwacht den Datenverkehr, der in das Netzwerk ein- und ausgeht, und kann bestimmte Ports oder Protokolle blockieren, die als unsicher gelten. Es ist wichtig, die Firewall-Einstellungen des Routers regelmäßig zu überprüfen und anzupassen, um die Sicherheit des Netzwerks zu gewährleisten. Darüber hinaus kann es sinnvoll sein, zusätzliche Sicherheitsmaßnahmen wie Antivirensoftware oder eine separate Hardware-Firewall zu verwenden, um das Netzwerk weiter abzusichern. **
-
Hat mein Router eine Firewall?
Ja, die meisten Router haben eine integrierte Firewall, die dazu dient, unerwünschten Datenverkehr zu blockieren und Ihr Netzwerk vor potenziellen Bedrohungen zu schützen. Es ist jedoch wichtig zu beachten, dass nicht alle Router die gleiche Art von Firewall haben und dass die Konfigurationsoptionen je nach Hersteller und Modell variieren können. **
-
Was ist das Problem mit dem Netzwerk, dem Router, der Firewall und den 3 VLANs?
Es ist schwierig, das genaue Problem zu identifizieren, da nicht genügend Informationen zur Verfügung gestellt wurden. Es könnte verschiedene Probleme geben, wie z.B. eine fehlerhafte Konfiguration des Netzwerks, des Routers oder der Firewall, eine Unterbrechung der Verbindung oder eine Inkompatibilität zwischen den VLANs. Eine gründliche Analyse der Konfiguration und der Netzwerkauslastung könnte helfen, das genaue Problem zu identifizieren und eine Lösung zu finden. **

Wie funktioniert eine Switch-Firewall?
Eine Switch-Firewall ist eine Art von Firewall, die auf der Ebene des Netzwerkswitches arbeitet. Sie überwacht den Datenverkehr zwischen den angeschlossenen Geräten und kann den Datenverkehr basierend auf vordefinierten Regeln filtern und blockieren. Dadurch kann sie den Zugriff auf bestimmte Netzwerkressourcen einschränken und die Sicherheit des Netzwerks erhöhen. Die Switch-Firewall kann auch den Datenverkehr analysieren und verdächtige Aktivitäten erkennen, um potenzielle Bedrohungen zu identifizieren. **
Geht ein Ping auf ein Ziel im gleichen Netzwerk über den Router und die Firewall oder nicht?
Nein, ein Ping auf ein Ziel im gleichen Netzwerk geht normalerweise nicht über den Router und die Firewall. Im gleichen Netzwerk kommunizieren die Geräte direkt miteinander, ohne den Umweg über den Router zu nehmen. Die Firewall kann jedoch den Datenverkehr innerhalb des Netzwerks überwachen und gegebenenfalls blockieren. **
Top-Angebote
Produkte zum Begriff Congestion:
-
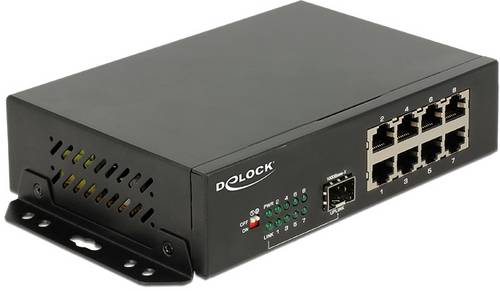
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.111,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Grandstream GCC6010 UC+ Kovergiertes Netzwerk - All-in-One-Lösung - die Funktionalität von 4 Produkten (VPN-Router, eine Firewall, IP-TelefoGrandstream GCC6010 UC+ Kovergiertes Netzwerk - All-in-One-Lösung - die Funktionalität von 4 Produkten (VPN-Router, eine Firewall, IP-Telefo342,23 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Kann man global congestion provider nicht auf CTCP setzen?
Nein, es ist nicht möglich, den globalen Congestion Provider auf CTCP (Compound TCP) zu setzen. Der globale Congestion Provider ist eine Systemeinstellung, die von Betriebssystemen verwendet wird, um den Datenverkehr zu steuern und Engpässe zu vermeiden. CTCP hingegen ist ein spezifisches Congestion Control-Protokoll, das von einigen Netzwerkgeräten und -anwendungen verwendet wird. Die beiden sind unterschiedliche Konzepte und können nicht einfach ausgetauscht werden. **
-
Was sind die Unterschiede zwischen Flow Control und Congestion Control bei TCP/IP?
Flow Control und Congestion Control sind zwei verschiedene Mechanismen zur Steuerung des Datenflusses in TCP/IP. Flow Control bezieht sich auf die Steuerung des Datenflusses zwischen Sender und Empfänger. Hierbei sorgt der Empfänger dafür, dass der Sender nicht zu viele Daten auf einmal sendet und überlastet wird. Der Empfänger teilt dem Sender mit, wie viel Daten er empfangen kann, und der Sender passt seine Übertragungsgeschwindigkeit entsprechend an. Congestion Control hingegen bezieht sich auf die Steuerung des Datenflusses im Netzwerk. Hierbei wird versucht, Überlastungen im Netzwerk zu vermeiden, indem die Übertragungsgeschwindigkeit der Sender reduziert wird, wenn Anzeichen für eine Überlastung auftreten. Dies geschieht durch verschiedene Algorithmen, wie zum Beispiel das TCP Congestion Avoidance Algorithm. In **
-
Wie arbeiten Router und Switch in einem Netzwerk zusammen?
Router und Switch arbeiten zusammen, um Datenpakete in einem Netzwerk effizient zu übertragen. Der Router leitet Daten zwischen verschiedenen Netzwerken weiter, während der Switch Daten innerhalb eines lokalen Netzwerks an die richtigen Endgeräte sendet. Der Router entscheidet, wohin die Datenpakete geschickt werden sollen, basierend auf den IP-Adressen, während der Switch die Datenpakete anhand der MAC-Adressen der Geräte im lokalen Netzwerk weiterleitet. Durch die Kombination von Routern und Switches können Daten effizient und sicher übertragen werden. **
-
Hat der Router eine Firewall?
Hat der Router eine Firewall? Ja, die meisten Router verfügen über eine integrierte Firewall, die dazu dient, unerwünschten Datenverkehr zu blockieren und das Netzwerk vor potenziellen Bedrohungen zu schützen. Die Firewall überwacht den Datenverkehr, der in das Netzwerk ein- und ausgeht, und kann bestimmte Ports oder Protokolle blockieren, die als unsicher gelten. Es ist wichtig, die Firewall-Einstellungen des Routers regelmäßig zu überprüfen und anzupassen, um die Sicherheit des Netzwerks zu gewährleisten. Darüber hinaus kann es sinnvoll sein, zusätzliche Sicherheitsmaßnahmen wie Antivirensoftware oder eine separate Hardware-Firewall zu verwenden, um das Netzwerk weiter abzusichern. **
Ähnliche Suchbegriffe für Congestion
-
Weidmüller Netzwerk-Switch IESWEL108GTPOE2GESFPEthernet=jaAnzahl der 10/100/1000 Mbps RJ45-Ports=8Anzahl der 100/1000 Mbps Mini GBIC-Ports=2Power over Ethernet (PoE)=802.3 af (PoE)Anzahl der PoE-Ports=8Max. PoE-Leistung=30 WMontageart=HutschieneLayer 2=jaManagebar=neinSchutzart (IP)=IP30Höhe=145,1 mmBreite=54,3 mmTiefe=108,3 mm771,54 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Gupta, Paresh: Detecting, Troubleshooting, and Preventing Congestion in Storage NetworksDetecting, Troubleshooting, and Preventing Congestion in Storage Networks , The complete practical guide to architect storage networks for maximum efficiency, and to quickly troubleshoot congestion issues.Data is the most important entity in a data center. In addition to being stored securely for the long term, data must be accessible to applications with low latency so that high performance can be maintained 24/7. To meet this performance goal of applications, the storage infrastructure services must be designed accordingly.In Detecting, Troubleshooting, and Preventing Congestion in Storage Networks, leading Cisco experts take a practical approach to explaining the congestion handling mechanisms of the transport technologies like FC, FCoE, RoCE, and TCP. The authors share proven troubleshooting methodology developed through years of firsthand experience as well as analytical techniques for monitoring the storage fabrics and gaining predictive insights.Through real-world experiences and case study examples, you'll learn what questions to ask, how to start planning, what exists today, what components still must evolve, and how to drive value in building custom applications in detecting congestion in large-scale storage networks.Optimize user experience with faster resolution of congestion in storage networks in production data centersMaster congestion handling mechanisms in technologies like FC, FCoE, RoCE, and TCPApplicable to networks connected to all storage array types and vendors including Dell, HPE, IBM, NetApp, HitachiReal-world case studies and troubleshooting methodology ensuring storage SLAs are consistently metIncrease uptime with custom analytical tools for predicting and resolving congestionBoost storage infrastructure efficiency in a hybrid cloud modelSave on employee training and reduce support ticket hassles with vendors , > , Erscheinungsjahr: 20240226, Produktform: Kartoniert, Titel der Reihe: Networking Technology##, Autoren: Gupta, Paresh~Mazurek, Edward, Themenüberschrift: COMPUTERS / Networking / General, Imprint-Titels: Networking Technology, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 187, Höhe: 45, Gewicht: 1338, Produktform: Kartoniert, Genre: Importe,41,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat mein Router eine Firewall?
Ja, die meisten Router haben eine integrierte Firewall, die dazu dient, unerwünschten Datenverkehr zu blockieren und Ihr Netzwerk vor potenziellen Bedrohungen zu schützen. Es ist jedoch wichtig zu beachten, dass nicht alle Router die gleiche Art von Firewall haben und dass die Konfigurationsoptionen je nach Hersteller und Modell variieren können. **
-
Was ist das Problem mit dem Netzwerk, dem Router, der Firewall und den 3 VLANs?
Es ist schwierig, das genaue Problem zu identifizieren, da nicht genügend Informationen zur Verfügung gestellt wurden. Es könnte verschiedene Probleme geben, wie z.B. eine fehlerhafte Konfiguration des Netzwerks, des Routers oder der Firewall, eine Unterbrechung der Verbindung oder eine Inkompatibilität zwischen den VLANs. Eine gründliche Analyse der Konfiguration und der Netzwerkauslastung könnte helfen, das genaue Problem zu identifizieren und eine Lösung zu finden. **
-
Wie funktioniert eine Switch-Firewall?
Eine Switch-Firewall ist eine Art von Firewall, die auf der Ebene des Netzwerkswitches arbeitet. Sie überwacht den Datenverkehr zwischen den angeschlossenen Geräten und kann den Datenverkehr basierend auf vordefinierten Regeln filtern und blockieren. Dadurch kann sie den Zugriff auf bestimmte Netzwerkressourcen einschränken und die Sicherheit des Netzwerks erhöhen. Die Switch-Firewall kann auch den Datenverkehr analysieren und verdächtige Aktivitäten erkennen, um potenzielle Bedrohungen zu identifizieren. **
-
Geht ein Ping auf ein Ziel im gleichen Netzwerk über den Router und die Firewall oder nicht?
Nein, ein Ping auf ein Ziel im gleichen Netzwerk geht normalerweise nicht über den Router und die Firewall. Im gleichen Netzwerk kommunizieren die Geräte direkt miteinander, ohne den Umweg über den Router zu nehmen. Die Firewall kann jedoch den Datenverkehr innerhalb des Netzwerks überwachen und gegebenenfalls blockieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.